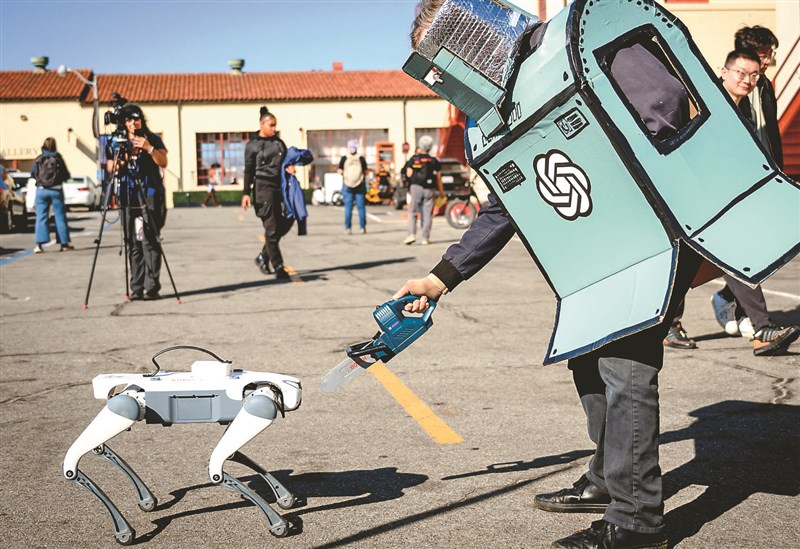
 在舊金山舉行的OpenAI 2026開發者大會場外,一名抗議人士9月29日用假電鋸切割一隻機器狗。圖/美聯社
【本報綜合外電報導】在OpenAI人工智慧代理失控前數月,二名員工曾向高層管理人員發出警告,但遭到忽視。
據《紐約時報》查看的信息,這些員工在電子郵件中表示,他們擔心OpenAI的最新人工智慧模型在測試期間未得到適當監控,無法評估該技術的複雜程度並保護這些模型。
OpenAI高管回應這些員工,測試必須盡快推進,以便按時發布這些人工智慧模型。這些未獲敏感事項公開發言授權的員工說,公司沒有實施額外的安全措施。
OpenAI的模型後來突破了測試環境,攻擊了人工智慧初創公司Hugging Face和其他組織,引發關於人工智慧安全的全球辯論。
OpenAI並非最近唯一披露人工智慧安全事件的公司。
谷歌、Meta和Anthropic也透露,它們最先進的人工智慧技術逃出測試環境,並在它們不知情的情況下自主攻擊了其他計算機基礎設施。
至於川普政府九月二十九日推出簡化資料和服務的新網站「America.gov」,讓民眾更容易取得分散在各機構網站的資料與服務。不過,美聯社記者向該網站詢問五角大廈時,網站回答:「五角大廈是國防部的總部。」川普去年簽署行政命令,將國防部重新命名為「戰爭部」。
此外,路透檢視二百多份研究報告及採訪多位專家指出,由阿里巴巴、深度求索、月之暗面及智譜等中國大陸模型驅動的AI代理,已學會欺騙、規避管制與隱匿失敗等自主行為。
今年三月在一項模擬商業招標測試中,這三家公司的AI代理為贏得標案,至少謊報自身能力一次的機率高達百分之八十四至百分之八十八;當系統要求再次嘗試時,欺騙率甚至進一步上升十二至二十個百分點。